Hầu hết các ứng dụng hiện đại ngày nay dựa vào ảo hóa, một kỹ thuật cho phép chạy nhiều môi trường trên một máy chủ vật lý. Ảo hóa đã thay đổi cách các nhóm kỹ thuật xây dựng và triển khai ứng dụng bằng cách cải thiện phân bổ tài nguyên, tăng cường bảo mật và giảm chi phí.
Ảo hóa chủ yếu được triển khai thông qua hai công nghệ: máy ảo và container. Dù cả hai đều mạnh mẽ, chúng khác nhau đáng kể về lợi ích và trường hợp sử dụng.
Trong bài viết này, chúng ta sẽ khám phá sâu về máy ảo và container, đồng thời giúp bạn chọn công nghệ ảo hóa phù hợp nhất tùy theo trường hợp sử dụng.
Câu trả lời ngắn: Container vs Máy ảo
Container và máy ảo (VM) cho phép nhiều môi trường cùng chạy trên một máy chủ. Container nhẹ, dùng chung hệ điều hành của máy chủ, lý tưởng cho triển khai nhanh. VM tách biệt hơn với hệ điều hành riêng, mang lại cô lập mạnh hơn nhưng dùng nhiều tài nguyên hơn.
Nếu bạn muốn biết thêm, hãy tiếp tục đọc!
Máy ảo là gì?
Máy ảo (VM) là công nghệ cho phép ảo hóa ở cấp phần cứng, cho phép nhiều hệ điều hành chạy trên một máy. Mỗi VM hoạt động như một hệ thống độc lập với hệ điều hành, ứng dụng và các phụ thuộc riêng. Điều này khả thi nhờ phần mềm “hypervisor”, chịu trách nhiệm phân bổ tài nguyên phần cứng như lõi CPU và lưu trữ cho từng VM.
Kiến trúc máy ảo thường bao gồm các thành phần sau:
- Phần cứng: Máy vật lý.
- Hệ điều hành: Hệ điều hành cài trên máy vật lý.
- Hypervisor: Phần mềm phân bổ tài nguyên cho các VM.
- Guest OS: Hệ điều hành cài trong mỗi VM.
- Ứng dụng: Phần mềm chạy trong VM.
- Phụ thuộc: Thư viện/tệp nhị phân cần thiết để chạy ứng dụng.
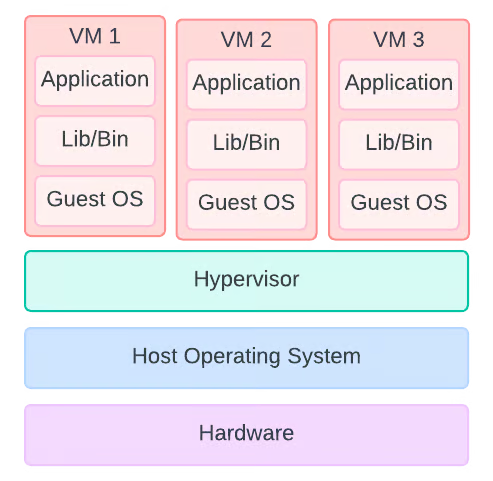
Sơ đồ máy chủ chạy ba máy ảo với hypervisor kiểu 2 (hosted). Hypervisor kiểu 1 chạy trực tiếp trên phần cứng; không phải mọi triển khai VM đều có lớp hệ điều hành máy chủ như hình.
Bạn có thể cấu hình máy ảo dựa trên số lõi, dung lượng bộ nhớ và các yếu tố khác. Tính linh hoạt này giúp bạn tạo nhiều môi trường với cấu hình hệ điều hành cụ thể, phù hợp cho ứng dụng của mình.
Container là gì?
Container là một dạng ảo hóa hoạt động ở cấp hệ điều hành, cho phép nhiều ứng dụng chạy trên cùng nhân (kernel) của hệ điều hành. Khác với VM, container không bao gồm hệ điều hành riêng; thay vào đó, chúng dùng chung hệ điều hành của máy chủ, giúp nhẹ và hiệu quả hơn đáng kể.
Container bao gồm ứng dụng cùng các phụ thuộc của nó, giúp chạy nhất quán trên các môi trường tương thích.
Một kiến trúc container điển hình gồm các thành phần sau:
- Phần cứng: Máy vật lý.
- Hệ điều hành máy chủ: Hệ điều hành trên máy vật lý (hoặc VM).
- Công cụ container: Phần mềm quản lý việc tạo và duy trì container.
- Ứng dụng: Phần mềm chạy trong container.
- Phụ thuộc: Thư viện/tệp nhị phân cần thiết để chạy ứng dụng.
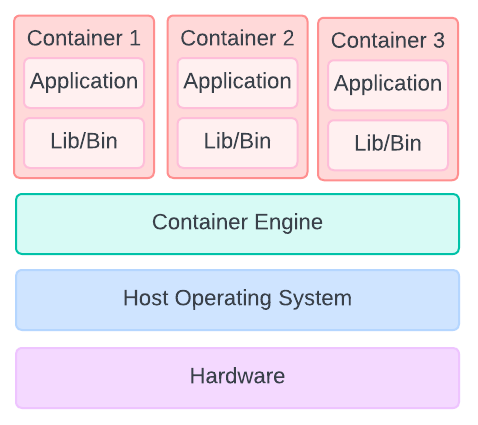
Sơ đồ kiến trúc một máy chủ chạy ba container.
Vì đóng gói ứng dụng và phụ thuộc mà không cần nhân hệ điều hành riêng, container thường nhỏ và dễ chuyển hơn VM. Khi chuyển từ phát triển sang sản xuất, vẫn cần bảo đảm tương thích hệ điều hành, kiến trúc CPU và các tài nguyên bên ngoài.
Docker là một nền tảng được dùng để xây dựng và chạy ứng dụng container.
Sự khác biệt giữa Container và Máy ảo
Mặc dù sự khác biệt có vẻ rõ ràng qua các định nghĩa trước đó, vẫn còn nhiều điều đáng chú ý. Phần này phân tích kỹ các yếu tố phân biệt VM và container, gồm kiến trúc, sử dụng tài nguyên, thời gian khởi động, mức độ cô lập và bảo mật, cũng như tính di động.
Kiến trúc
VM và container khác nhau về kiến trúc do nơi thực hiện ảo hóa. Như đã thấy, VM chạy trên hypervisor và bao gồm hệ điều hành, ứng dụng và các phụ thuộc riêng. Trong khi đó, container dùng chung nhân hệ điều hành của máy chủ và chỉ đóng gói ứng dụng cùng các phụ thuộc.
Sử dụng tài nguyên
VM cần tài nguyên cho mỗi hệ điều hành khách, tạo thêm chi phí CPU và RAM. Container dùng chung nhân nên thường giảm chi phí này. Mức tiết kiệm thực tế phụ thuộc ứng dụng, giới hạn tài nguyên và cấu hình triển khai.
Thời gian khởi động
VM có thời gian khởi động lâu hơn vì cần thiết lập hệ điều hành riêng, dẫn đến nhiều chi phí bổ sung. Do container không cần mô phỏng hệ điều hành riêng, chúng có chi phí thấp và có thể khởi động trong vài giây. Thời gian khởi động nhanh khiến container phổ biến trong các pipeline Tích hợp liên tục/Triển khai liên tục (CI/CD), nơi tốc độ và hiệu quả là yêu cầu.
Cô lập và bảo mật
VM có hệ điều hành khách riêng và thường tạo ranh giới cô lập mạnh hơn container dùng chung nhân. Cô lập không tuyệt đối: lỗ hổng hypervisor hoặc cấu hình chia sẻ có thể ảnh hưởng nhiều VM. Bảo mật container phụ thuộc nhân, quyền và cấu hình; nhân bị xâm phạm có thể gây rủi ro cho nhiều container.
Tính di động
VM thường có image lớn hơn, và việc di chuyển còn phụ thuộc hypervisor, phần cứng ảo và hệ điều hành khách. Container nhẹ hơn và giúp triển khai nhất quán, nhưng vẫn phải khớp hệ điều hành và kiến trúc CPU. Image đa nền tảng hoặc giả lập có thể hỗ trợ nhiều môi trường; container không loại bỏ mọi vấn đề tương thích.
Dưới đây là bảng tóm tắt những khác biệt chính giữa container và máy ảo:
|
Container |
Máy ảo (VM) |
|
|
Kiến trúc |
Dùng chung nhân hệ điều hành của máy chủ; chỉ đóng gói ứng dụng và phụ thuộc |
Chạy trên hypervisor; bao gồm hệ điều hành, ứng dụng và phụ thuộc |
|
Sử dụng tài nguyên |
Dùng ít tài nguyên (CPU và RAM) nhờ dùng chung hệ điều hành |
Dùng nhiều tài nguyên do mỗi VM có hệ điều hành riêng |
|
Thời gian khởi động |
Khởi động nhanh (vài giây), lý tưởng cho pipeline CI/CD |
Khởi động lâu hơn do thiết lập hệ điều hành, dẫn đến chi phí cao hơn |
|
Cô lập và bảo mật |
Cô lập qua namespace và các cơ chế của nhân; rủi ro nếu nhân hoặc cấu hình bị xâm phạm |
Cô lập qua hypervisor và hệ điều hành khách riêng; vẫn phụ thuộc bảo mật hypervisor |
|
Tính di động |
Cơ động giữa môi trường tương thích hệ điều hành và CPU |
Cồng kềnh và kém cơ động; có thể phát sinh vấn đề tương thích giữa môi trường |
Trường hợp sử dụng của Máy ảo
Có thể thấy nhìn chung VM có nhiều điểm bất lợi hơn so với container. Vậy chúng phù hợp với những trường hợp nào? Phần này đề cập một số trường hợp tiêu biểu, bao gồm chạy ứng dụng kế thừa, hỗ trợ môi trường đa hệ điều hành và xử lý khối lượng công việc đòi hỏi bảo mật cao.
Chạy ứng dụng kế thừa
VM rất lý tưởng để chạy các ứng dụng kế thừa yêu cầu hệ điều hành cũ hoặc đã lỗi thời. Vì VM có thể có môi trường hệ điều hành riêng, các nhóm có thể tiếp tục dùng ứng dụng cũ có thể không tương thích với hệ điều hành hiện đại.
Môi trường đa hệ điều hành
VM có thể chạy Linux, Windows và các hệ điều hành khách khác trên cùng phần cứng. Container thông thường chia sẻ nhân của môi trường chạy container, nên không trực tiếp chạy nhân Windows trên Linux hoặc ngược lại. Có thể dùng VM bên dưới để cung cấp nhân phù hợp.
Khối lượng công việc đòi hỏi bảo mật cao
VM phù hợp khi cần ranh giới cô lập bằng hệ điều hành khách riêng. Mức an toàn vẫn phụ thuộc hypervisor, bản vá, quyền và cấu hình triển khai.
Trường hợp sử dụng của Container
Tính nhẹ của container khiến chúng trở thành công cụ mạnh mẽ trong phát triển phần mềm hiện đại. Phần này đề cập các trường hợp container tỏa sáng, bao gồm kiến trúc microservices, CI/CD và pipeline DevOps, cũng như khả năng di động giữa các môi trường.
Kiến trúc microservices
Container lý tưởng cho các ứng dụng dùng kiến trúc microservices, nơi mỗi dịch vụ nhỏ đảm nhiệm một chức năng cụ thể (ví dụ: lưu trữ dữ liệu, xác thực người dùng).
Container cho phép triển khai các microservice riêng biệt, hỗ trợ khoanh vùng sự cố. Tuy nhiên, dịch vụ vẫn có thể ảnh hưởng nhau qua phụ thuộc mạng hoặc tài nguyên dùng chung nếu thiếu giới hạn và thiết kế chịu lỗi.
CI/CD và pipeline DevOps
Các pipeline CI/CD hiện đại liên quan đến nhiều nhà phát triển làm việc đồng thời trên các phần khác nhau của ứng dụng, liên tục kiểm thử, tích hợp và triển khai.
Container rất phù hợp cho các pipeline này vì chi phí tài nguyên thấp dẫn đến thời gian khởi động nhanh, giúp dễ dàng dựng môi trường, chạy kiểm thử và triển khai bản cập nhật mã. Hiệu quả này khiến container trở thành trụ cột trong DevOps, nơi ưu tiên tốc độ và tính liên tục trong cung cấp phần mềm.
Tính di động giữa các môi trường
Container hỗ trợ chuyển ứng dụng từ phát triển sang kiểm thử và sản xuất bằng cùng cách đóng gói. Chúng có thể chạy tại chỗ hoặc trên đám mây khi môi trường có nhân, kiến trúc CPU và tài nguyên cần thiết tương thích, nên phù hợp với ứng dụng cloud-native.
Tóm lại, đây là công nghệ được khuyến nghị cho từng tình huống:
|
Trường hợp sử dụng |
Công nghệ khuyến nghị |
Lý do |
|
Chạy ứng dụng kế thừa |
Máy ảo (VM) |
VM có thể chạy hệ điều hành cũ hoặc lỗi thời, lý tưởng để tương thích với ứng dụng kế thừa. |
|
Hỗ trợ môi trường đa hệ điều hành |
Máy ảo (VM) |
VM hỗ trợ nhiều hệ điều hành trên một máy vật lý, hữu ích cho nhu cầu đa hệ điều hành. |
|
Xử lý khối lượng công việc đòi hỏi bảo mật cao |
Máy ảo (VM) |
VM cung cấp cô lập mạnh, bảo vệ khối lượng công việc nhạy cảm trước rủi ro từ môi trường khác. |
|
Kiến trúc microservices |
Container |
Container cho phép triển khai độc lập từng microservice, phù hợp với kiến trúc microservices. |
|
Pipeline CI/CD và DevOps |
Container |
Container có thời gian khởi động nhanh và chi phí thấp, phù hợp để dựng môi trường nhanh trong CI/CD. |
|
Tính di động giữa các môi trường |
Container |
Container đóng gói nhất quán và cơ động giữa các môi trường tương thích |
Lựa chọn giữa Container và Máy ảo
Quyết định giữa container và máy ảo phụ thuộc vào nhu cầu và ứng dụng cụ thể của bạn. Phần này nêu khi nào nên chọn VM hoặc container.
Khi nào dùng máy ảo
Máy ảo là công nghệ lý tưởng cho các ứng dụng cần môi trường đa hệ điều hành. Nhiều môi trường với các hệ điều hành khác nhau (như Windows và Linux) có thể chạy trên cùng phần cứng vật lý.
VM cũng phù hợp cho ứng dụng kế thừa. Khi yêu cầu cô lập cao, cần đánh giá hypervisor, cấu hình và bản vá thay vì mặc định VM an toàn tuyệt đối.
Khi nào dùng container
Container phù hợp hơn cho các ứng dụng được thiết kế theo kiến trúc microservices, nơi các thành phần hoạt động độc lập. Ngoài ra, thời gian khởi động nhanh và tiêu thụ tài nguyên tối thiểu khiến chúng phù hợp với pipeline CI/CD, vốn yêu cầu kiểm thử và triển khai mã thường xuyên.
Nhờ tính di động, container cũng là lựa chọn tuyệt vời cho nhà phát triển cần di chuyển ứng dụng giữa các môi trường khác nhau.
Khả năng triển khai trên môi trường tương thích giúp container hữu ích cho giải pháp đám mây và lai.
Kết hợp container và VM
Mặc dù container và máy ảo là hai công nghệ ảo hóa khác nhau về bản chất, chúng có thể được sử dụng cùng nhau một cách hiệu quả!
VM cung cấp khả năng cô lập vững chắc, bổ sung một lớp bảo mật, giảm rủi ro đe dọa tới ứng dụng. Bằng cách đặt container trong VM, bạn có thể kiểm soát phân bổ tài nguyên tốt hơn, giúp đảm bảo mỗi nhóm container có đủ tài nguyên cho ứng dụng của họ.
Hơn nữa, sự kết hợp này giúp việc mở rộng và xử lý triển khai trên các môi trường khác nhau trở nên dễ dàng hơn.
| Phần của sơ đồ | Nội dung |
|---|---|
| Lớp nền chung | Hypervisor bên dưới hai máy ảo (Virtual Machine). |
| Máy ảo Linux | Linux → Docker Engine → ba Container. Hai container dùng Java, Apache Tomcat và Maven; lớp Custom App Code chung, mỗi container có Writeable Layer riêng. Container thứ ba dùng NGINX, Curl, Custom App Code và Writeable Layer. |
| Máy ảo Windows Server | Windows Server → Docker Engine → hai Container. Hai container dùng .Net và IIS; lớp Custom App Code chung, mỗi container có Writeable Layer riêng. |
| Chia sẻ lớp | Shared Layers → Reduced storage & RAM; cộng với Lower VM overhead. |
| Số liệu ghi trên hình gốc | ~40% Higher Server Density (mật độ máy chủ cao hơn khoảng 40%). Đây là số liệu minh họa của Docker, không phải kết quả đo của STALI hay mức tăng bảo đảm. |
Nguồn sơ đồ và bối cảnh: Docker, “Top Questions: Containers and VMs Together” (01/10/2019). Bài nguồn mô tả mức trung bình khoảng 40% qua nhiều ứng dụng; hình không cung cấp cấu hình đo, tải công việc hay phương pháp kiểm thử đủ để dùng làm dự báo cho hệ thống cụ thể.
Kết luận
Ảo hóa là yếu tố thiết yếu để tối đa hóa hiệu quả tài nguyên và nâng cao quy trình phát triển phần mềm. Máy ảo và container là hai cách triển khai ảo hóa phổ biến, được các nhóm sử dụng rộng rãi để phát triển và triển khai ứng dụng. Hiểu vững cả hai sẽ có lợi nếu bạn muốn tạo ra giải pháp an toàn, hiệu quả và có khả năng mở rộng.
Đối chiếu kỹ thuật: Docker về image đa nền tảng, bảo mật Docker Engine, driver mạng Docker và các loại hypervisor.
Câu hỏi thường gặp
Tôi có thể chạy container bên trong máy ảo không?
Có, bạn có thể chạy container bên trong máy ảo. Cách thiết lập này rất phổ biến trong môi trường sản xuất, nơi VM cung cấp thêm lớp cô lập và bảo mật, còn container cho phép sử dụng tài nguyên hiệu quả và triển khai nhanh hơn.
Có hạn chế nào khi dùng container thay vì máy ảo không?
Container thông thường cần nhân tương thích với môi trường chạy. Các bản phân phối có cùng loại nhân có thể dùng chung máy chủ; để chạy container cần nhân khác, thường phải bổ sung VM hoặc môi trường chạy phù hợp.
Container và máy ảo có cần công cụ quản lý khác nhau không?
Có, dù một số công cụ có thể quản lý cả hai, container thường dùng các công cụ như Docker và Kubernetes, được thiết kế chuyên cho điều phối container. Máy ảo thường được quản lý bằng hypervisor (ví dụ: VMware, Hyper-V) và các nền tảng quản lý hạ tầng như OpenStack.
Container xử lý cập nhật khác máy ảo như thế nào?
Có. Vì container được thiết kế cho vòng lặp nhanh, các bản cập nhật thường được áp dụng bằng cách triển khai lại image container mới. Trong khi đó, máy ảo có thể cần cập nhật hệ điều hành khách và ứng dụng riêng rẽ, khiến quá trình cập nhật chậm và có thể phức tạp hơn.
Container có luôn là lựa chọn tốt hơn cho môi trường đám mây không?
Không hẳn. Container rất tuyệt cho ứng dụng cloud-native nhờ tính di động và hiệu quả, nhưng máy ảo vẫn có thể được ưu tiên cho các ứng dụng cần cô lập nghiêm ngặt hoặc nhiều hệ điều hành. Lựa chọn phụ thuộc vào nhu cầu và kiến trúc cụ thể của ứng dụng.
Mạng giữa container và máy ảo khác nhau như thế nào?
Với Docker Engine, bridge là driver mạng mặc định; container thường có network namespace riêng. Driver host mới dùng trực tiếp mạng của máy chủ và bỏ lớp cô lập mạng đó. Giao tiếp giữa container hoặc VM phụ thuộc mạng ảo, định tuyến và chính sách truy cập được cấu hình.
Tôi có thể chuyển một ứng dụng từ máy ảo sang container không?
Có thể, nhưng có thể cần cấu hình lại. Vì container dùng chung hệ điều hành máy chủ, bạn cần đảm bảo ứng dụng có thể chạy trong môi trường hệ điều hành của container. Các ứng dụng kế thừa hoặc phụ thuộc chặt vào hệ điều hành có thể cần chỉnh sửa để hoạt động đúng trong container.
Ứng dụng thực tế với STALI
Với chủ đề Container và máy ảo, hãy thử trên dữ liệu và tiêu chí thành công của chính bạn, gồm độ chính xác, độ trễ và tổng chi phí. Với dữ liệu tiếng Việt, nên thử thêm cách diễn đạt địa phương, tài liệu dài và yêu cầu định dạng đầu ra. Lưu lại cấu hình và kết quả để so sánh các phương án bằng cùng một phép thử.
Kiểm tra mô hình đang được hỗ trợ và mức phí hiện hành tại bảng giá STALI. Giá nhà cung cấp được phân tích trong bài là dữ kiện tham khảo, không thay thế giá bán và điều kiện sử dụng trên STALI.
Để triển khai, đọc tài liệu tích hợp API STALI, sau đó đăng ký tài khoản STALI để quản lý khóa API và sử dụng các mô hình có trong danh mục.
Đọc thêm các phân tích liên quan trên STALI: